Guide pratique mise en place d un SOC hybride
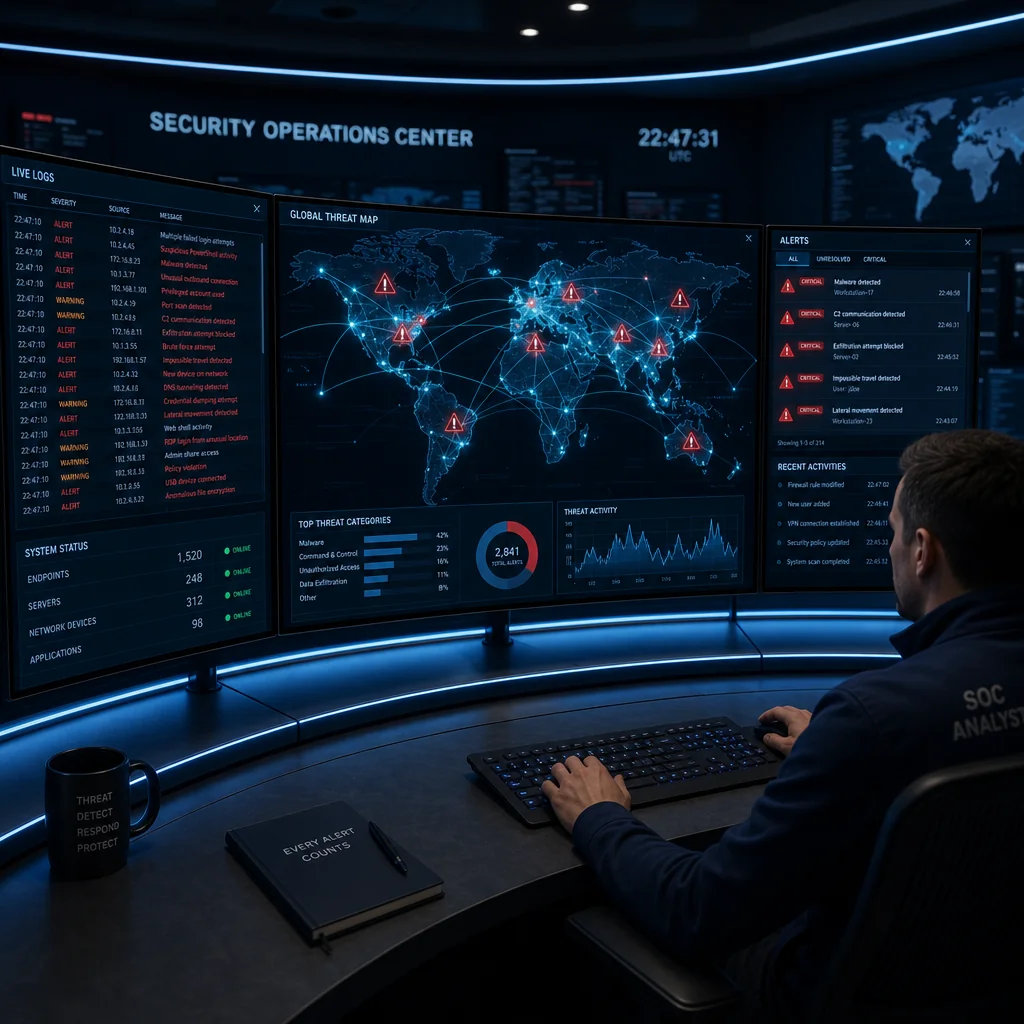
Introduction
Un SOC hybride combine la surveillance en temps réel d’un SOC défensif avec l’analyse post‑incident d’un SOC offensif. Ce guide vous accompagne pas à pas pour déployer une architecture robuste, adaptée aux exigences de votre organisation.
Étape 1 : Évaluation des besoins
- Cartographie des actifs : identifiez serveurs, endpoints, cloud et applications critiques.
- Analyse des risques : priorisez les menaces les plus probables et les impacts potentiels.
- Définition des objectifs : temps de détection, temps de réponse, conformité réglementaire.
Étape 2 : Architecture hybride
- Couches défensives : SIEM, EDR, IDS/IPS, pare-feu de nouvelle génération.
- Couches offensives : honeypots, sandbox, threat‑intelligence feeds.
- Orchestration : SOAR pour automatiser les workflows entre les deux couches.
- Redondance : réplication des données vers un data‑lake sécurisé pour l’analyse post‑incident.
Étape 3 : Intégration des outils
- Collecte : agents légers sur chaque endpoint, API pour les services cloud.
- Normalisation : log‑shippers (Fluentd, Logstash) vers le SIEM.
- Enrichissement : intégration de feeds d’IA et de threat‑intelligence.
- Visualisation : tableaux de bord personnalisés pour les analystes et les décideurs.
Étape 4 : Processus d’alerte et de réponse
- Alertes en temps réel : seuils dynamiques, corrélation d’événements.
- Playbooks : scripts automatisés pour containment, isolation et remédiation.
- Post‑mortem : analyse détaillée, rapports d’incident, leçons apprises.
- Feedback loop : mise à jour continue des règles et des modèles d’IA.
Étape 5 : Formation et amélioration continue
- Simulations : exercices de table‑top et red‑team pour tester la réactivité.
- Métriques : KPI (MTTD, MTTR, TPR, FPR) pour mesurer la performance.
- Mises à jour : veille technologique, patch management, formation des analystes.
Conclusion
Un SOC hybride, lorsqu’il est bien conçu et continuellement optimisé, offre une visibilité complète sur les menaces et une capacité de réponse rapide. En suivant ces étapes, vous créez une défense résiliente, capable de protéger vos actifs tout en apprenant de chaque incident.